欧意OKX防钓鱼码怎么用?识别异常邮件与官方渠道二次核验
时间:2026-10-13 10:57:34作者:贝玩下载编辑部阅读:次

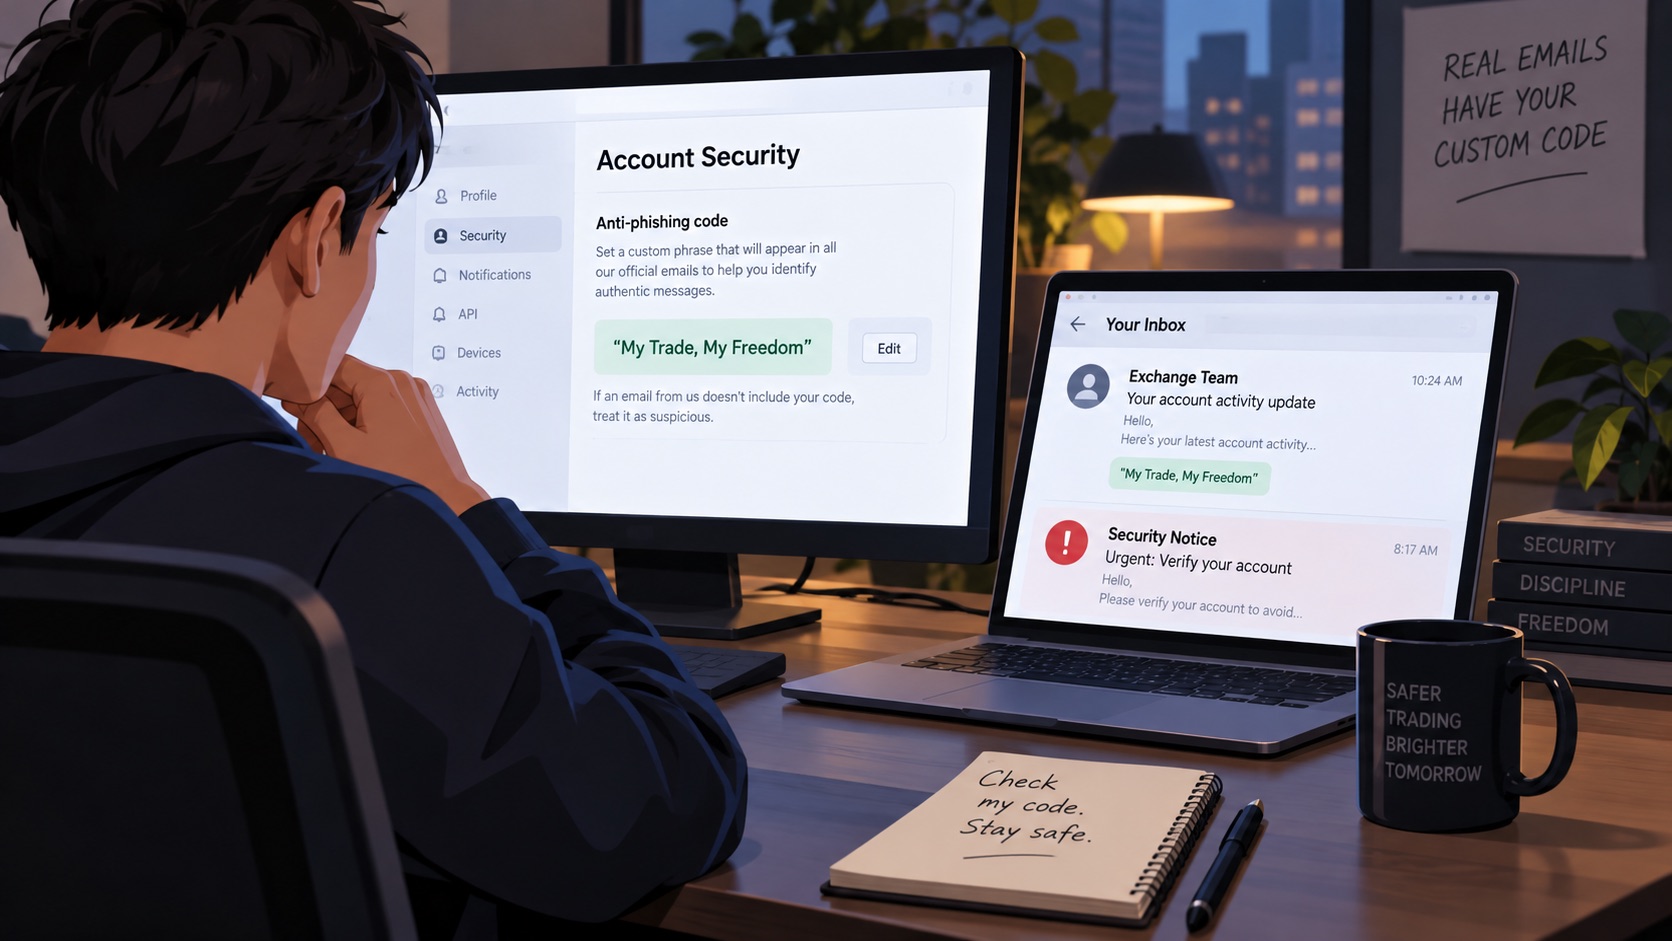
收到自称欧意OKX的“账户将被冻结”邮件时,最危险的动作是被倒计时催促着点击链接。防钓鱼码是一段由账户持有人事先设置的识别文字,平台发送的官方邮件会包含它,便于把普通通知与冒名邮件作初步区分。脚本之家关于欧意安全设置的资料提到这一功能;实际使用时还应结合欧意官方帮助中心的说明,理解它只是核验线索之一,不能把一段文字当成邮件的绝对真伪证明。
先在已核验的账户内设置
从自己保存的官方入口或已安装且来源可信的应用进入个人中心,在安全设置中查找“防钓鱼码”。不同版本的菜单可能写成安全中心或防钓鱼码设置,应以当前界面为准。选择一段自己容易辨认、外人不易猜到的短语,避免直接使用姓名、生日、手机号或交易密码。它不是登录密码,也不应与钱包助记词混用;不要把它公开贴在聊天群、社交主页或客服对话里。设置完成后,可以在未来收到的正常通知邮件中查看是否出现这段文字,同时记录自己使用的官方邮件渠道。
缺码邮件如何处理
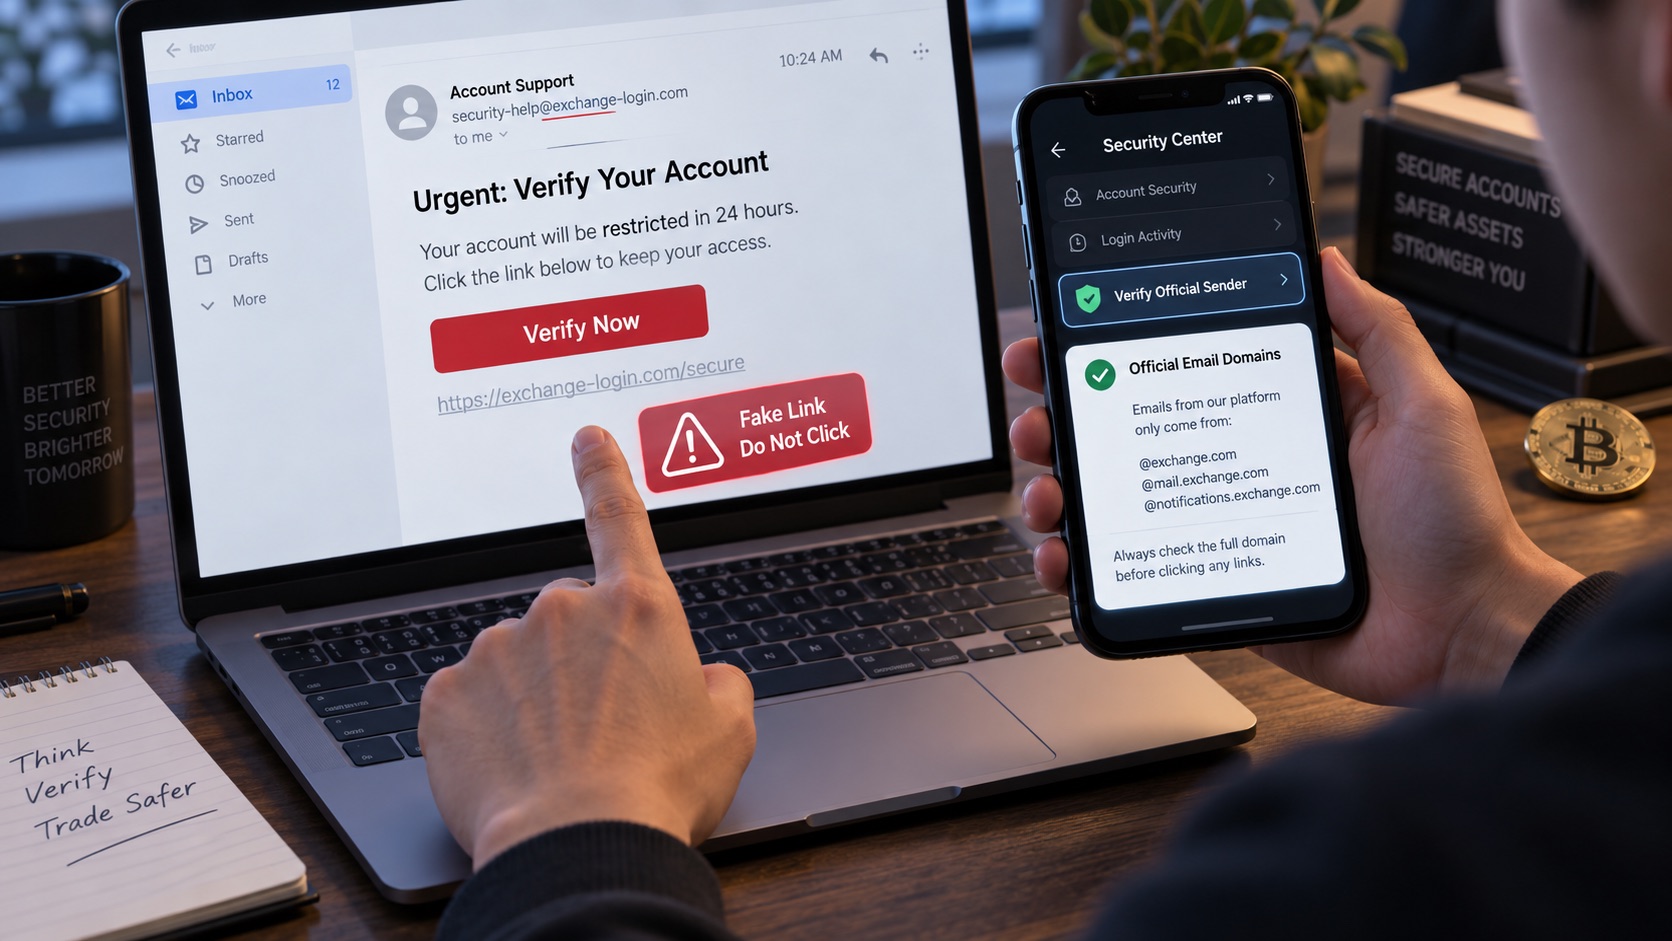
邮件自称来自平台、却没有已设置的防钓鱼码,应暂停点击其中任何按钮,也不要下载附件或回复验证码。先检查自己是否确实完成设置、是否更换过码,再通过手动打开的官方应用查看同一事项是否有站内通知。欧意帮助中心建议核对发件地址和官方渠道;发件人显示名称可以仿冒,域名多一个字母、使用陌生后缀或跳转到第三方登录页,都值得警惕。对“马上解冻”“立即领取奖励”之类要求,在确认前不要操作提币或授权。
如果邮件里出现了正确的码,也不要直接认为安全。曾被转发的邮件、泄露的截图或已被他人看到的码都可能被复制。仍须独立核对发件域名、链接最终指向,以及官方应用内是否有对应通知。不要用可疑邮件里提供的客服电话、二维码或聊天账号求证,因为那等于让同一个可疑来源为自己背书。遇到难以判断的情况,从官方应用的帮助中心进入客服,描述邮件时间和标题,不要发送密码、动态验证码、私钥或完整证件资料。
发现误点或信息泄露后
如果只是打开了邮件,没有输入信息,可先关闭页面并检查浏览器下载记录;若已在可疑页面输入账号密码,应从官方入口立即改密、检查登录设备和双重验证,并移除不认识的授权。泄露的是验证码或交易权限时,要尽快联系官方支持并评估账户保护措施。钱包助记词、私钥一旦泄露,单纯修改交易所密码无法让已泄露的密钥失效,应按照钱包安全流程处理资产。防钓鱼码可定期更换,但每次更换后都要以新码为准,避免自己误判旧邮件。最后保存可疑邮件的完整信息和处置时间,便于向平台报告与后续核查。若多个渠道都出现催促操作的信息,应暂停交易并逐一从独立的官方入口核验,避免在慌乱中连续授权或重复转账。