Keystore文件怎么备份才安全?密码分离、离线保存与恢复验证
时间:2026-10-05 22:56:34作者:贝玩下载编辑部阅读:次

Keystore 是使用密码加密私钥后生成的结构化文件,常见为 JSON 格式。它比明文私钥更适合数字化保存,但安全性取决于加密参数、密码强度和保存环境。只有文件没有密码无法正常恢复;密码与文件一起泄露,攻击者则可以离线反复尝试解密,因此两者必须分开管理。
先确认备份对象
导出前核对钱包地址、网络和创建时间,并记录所用钱包及格式版本。不要把界面截图、地址二维码或交易记录误当作 Keystore。文件通常包含加密数据和参数,手工修改一个字符都可能导致无法读取。备份时保留原文件,不要用文档软件打开后重新保存。
密码与文件分离保存
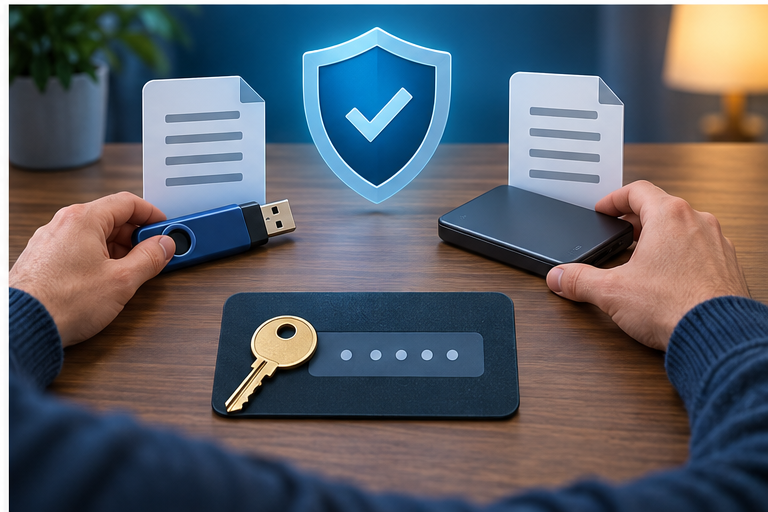
为 Keystore 设置独立长密码,不与邮箱、交易所或设备锁屏密码重复。文件可保存在两个经过加密的离线介质中,并置于不同安全地点;密码则放在另一套受控记录中。普通聊天、邮件草稿、公共云盘和手机相册不适合保存完整恢复材料。介质应标记日期和用途,但不要在外部标签写明资产信息。
复制完成后校验文件大小或哈希,避免U盘故障和传输中断产生空文件。长期存放还要考虑介质老化,定期读取并迁移到可靠设备。任何“客服”索要文件和密码进行验证的请求都应拒绝,钱包恢复应在本地可信环境完成。
必须做一次恢复验证
备份完成不等于可用。选择离线或干净设备,在可信钱包中导入副本,输入原密码并确认派生出的公开地址与记录完全一致。验证时不需要转入大额资产,可用只读方式核对地址,或进行极小额测试。完成后安全擦除测试环境中的临时文件。
忘记密码与文件损坏的边界
Keystore 密码通常没有中心化找回入口,弱密码尝试也可能耗费大量时间。若仍持有助记词或明文私钥,可以重新创建钱包并生成新的 Keystore;如果所有恢复材料都丢失,链上资产不会自动由平台取回。不要轻信承诺百分之百破解的服务,更不能先发送文件和资产。
适合谁使用
Keystore 适合需要标准化数字备份、能够管理离线介质和独立密码的人。只使用手机的新手可能更适合经过验证的助记词备份流程;机构还应加入访问登记、双人操作和定期恢复演练。任何格式都不能消除自托管责任,目标是让泄露与丢失风险分别受到控制。
版本更新与交接
钱包软件升级或更换时,不要默认旧 Keystore 一定兼容。先查目标钱包支持的加密格式,在离线环境用副本测试;必要时通过仍可控制的钱包把资产迁移到新生成地址,而不是使用在线转换网站。多人交接应由两人共同核对公开地址、文件数量和恢复结果,并记录介质去向。
如果某份备份曾连接感染恶意软件的电脑、上传过公共云端或交给第三方,应把它视为可能泄露。即使密码暂未被破解,也应尽快在可信设备创建新钱包并迁移资产,旧地址只保留观察记录。
发布前的最终核验
实际操作前,应再次确认正在使用的设备没有开启陌生远程控制,网址或应用来自可信入口,网络、地址和金额与计划一致。涉及资产转移时先用小额测试,并保留公开交易哈希。任何人索要助记词、私钥、Keystore密码或验证码,都应立即终止沟通;这些信息不是客服排查链上状态所必需的。