钱包地址投毒怎么识别?转账记录出现相似地址后的核验方法
时间:2026-09-24 08:11:16作者:贝玩下载编辑部阅读:次
地址投毒是一类利用钱包交易历史和用户复制习惯实施的欺骗。攻击者会生成与常用收款地址首尾相似的地址,再向目标钱包发送极小金额或制造代币记录,让假地址出现在历史列表中。用户下次转账如果只看开头和结尾,或直接复制最近记录,就可能把资产发送给攻击者。
相似地址为什么容易误导
链上地址通常由较长的字母和数字组成,钱包界面为了节省空间,常只显示前后几位。攻击者可以批量生成部分字符相似的地址,使缩略显示看起来几乎相同。假交易金额还可能刻意模仿此前正常转账,让用户误以为这是熟悉对象。链上记录无法由收款人删除,因此收到陌生小额资产本身不代表钱包密钥已经泄露。
真正风险发生在用户把假地址当成可信目标。区块链转账通常不可撤销,交易确认后,钱包开发者、交易所或区块浏览器都不能直接改回收款人。防护重点应放在签名前核对,而不是依赖事后追回。
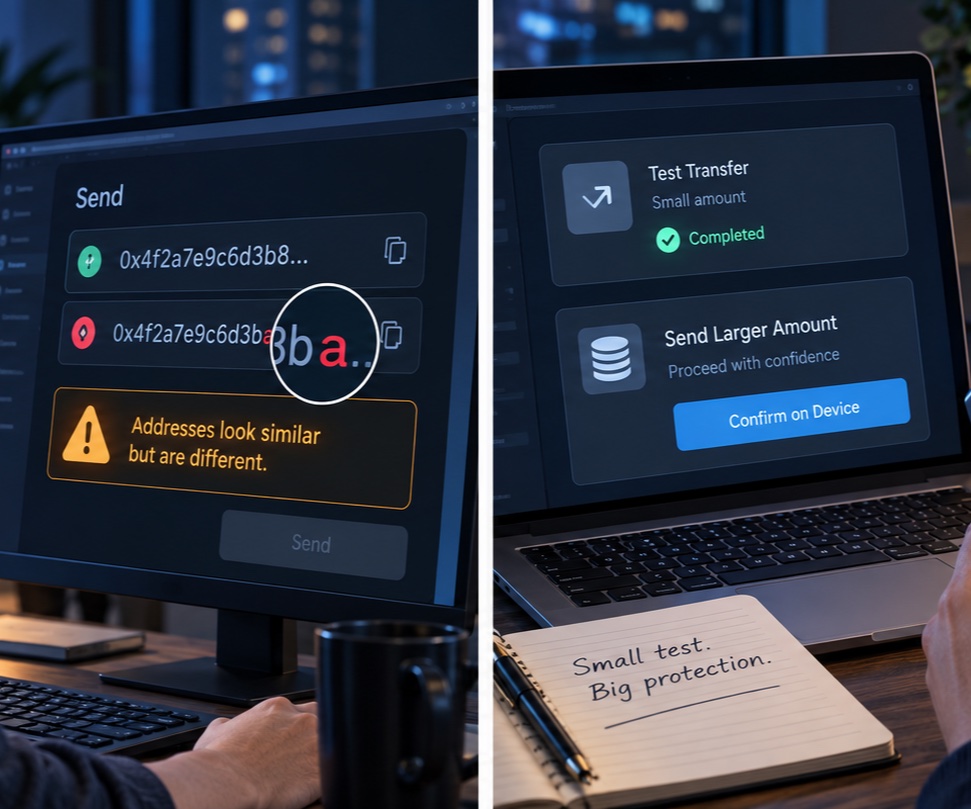
不要从交易历史直接复制
再次向常用对象转账时,应从经过核验的通讯录、地址白名单、收款方官方账户或双方确认的渠道取得地址,不要点开历史记录后直接复制。收到地址后,至少分段核对开头、中间和结尾;金额较大时,应让收款方通过另一个可信渠道再次确认。
剪贴板恶意软件也可能在复制后替换内容,因此“我刚刚复制过”不能代替钱包签名页上的最终核对。硬件钱包用户应以设备屏幕显示为准,不要只看电脑或手机界面。若设备屏幕空间有限,可以逐段滚动查看完整地址,并确认网络、币种和金额。
白名单和小额测试怎样使用
交易平台或钱包提供地址白名单时,可以把长期使用的收款地址保存为带有明确标签的条目,并开启新增地址冷静期或二次验证。首次建立白名单仍要完整核对,白名单账号本身也需要独立密码和双重验证。不要接受陌生客服发送的所谓安全地址,也不要为了领取奖励临时关闭提现保护。
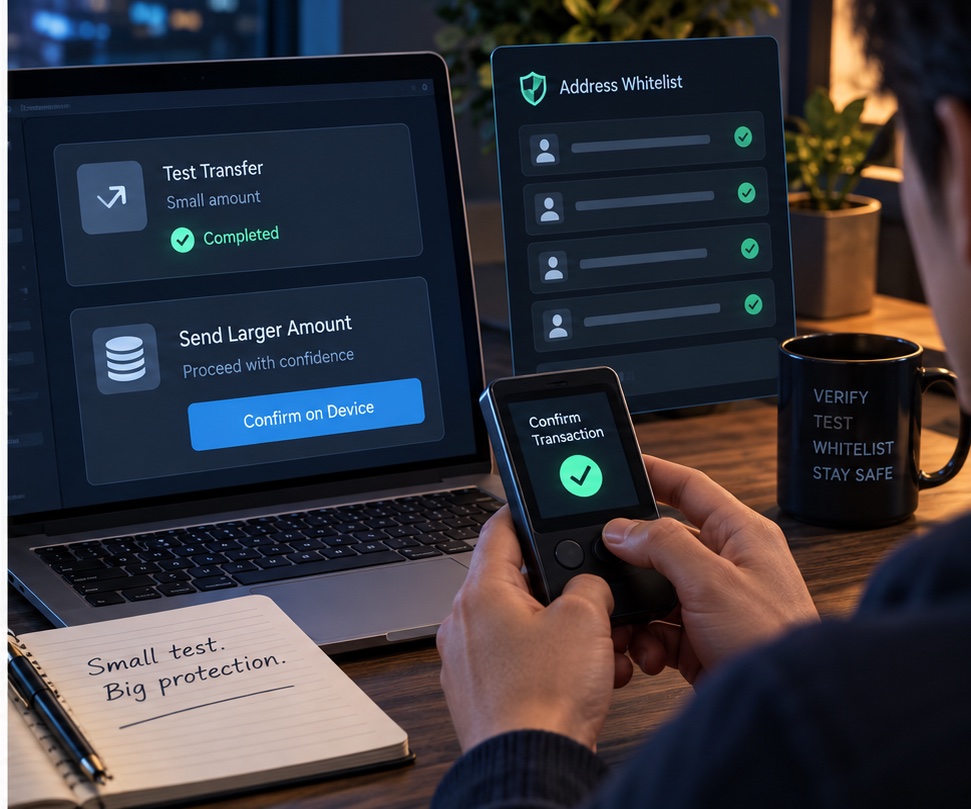
小额测试适合首次向新地址转账,但第二笔不能从第一笔后的历史列表复制地址,否则仍可能受到投毒记录干扰。应返回原始可信来源重新取址,核对测试交易的收款地址与计划转账地址完全一致,再发送剩余金额。测试金额、手续费和网络选择也应事先与收款方确认。
发现可疑记录后的处理
看到陌生小额交易或相似地址时,不要与可疑代币交互,也不要点击代币名称、备注或私信中的链接。给可疑地址做标签或隐藏记录,通知团队成员停止从历史列表取址。随后检查最近签名、代币授权和设备安全状态;如果只是收到公开链上的小额转账,通常无需迁移钱包,但若曾在陌生网站输入助记词、私钥或签署不明授权,应立即在可信设备上创建新钱包并转移资产。
联系官方支持时可以提供公开交易哈希和地址,不能提供助记词、私钥、验证码或远程控制权限。企业或多人账户可建立转账复核制度,让发起人与审核人分别核对地址来源。地址投毒无法靠一个按钮彻底阻止,但固定取址渠道、完整核对、白名单和小额测试可以显著降低误转风险。