钱包地址投毒怎么识别?历史记录相似地址与转账核验方法
时间:2026-09-20 18:36:10作者:贝玩下载编辑部阅读:次
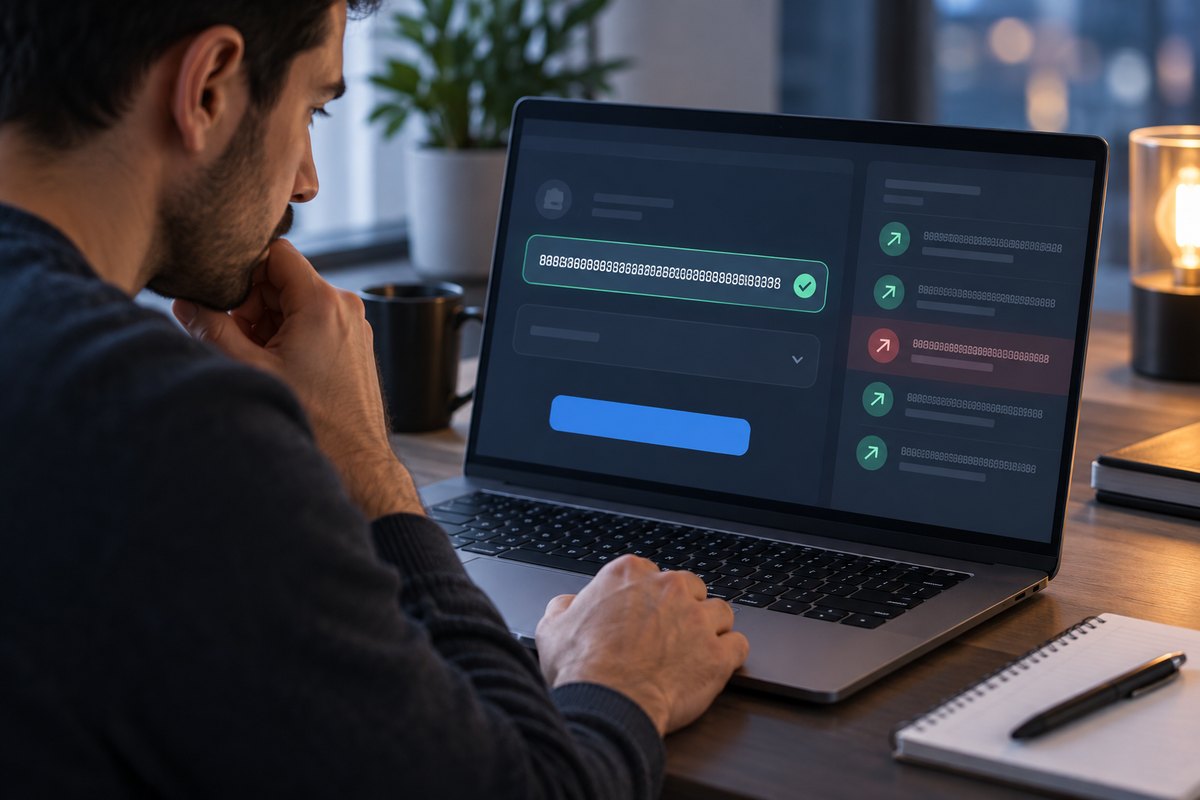
地址投毒是一种利用交易历史和视觉习惯实施的链上欺骗。攻击者会生成与用户常用收款地址首尾相似的地址,再发送极小金额或零价值代币,让该地址出现在钱包记录中。用户下次从历史记录复制时,如果只核对前后几位,就可能把资产转给攻击者。
哪些操作最容易中招
经常在固定钱包或交易所之间转账、习惯从历史记录复制地址、只检查首尾字符,或在电脑剪贴板中长期保留地址的用户风险更高。链上记录公开,攻击者可以观察大额转账双方并批量生成相似地址。收到陌生小额资产不代表钱包已被控制,但说明后续转账需要更严格核验。
相似地址为何有迷惑性
钱包地址通常较长,界面常用省略形式显示。攻击者不需要生成完全相同的地址,只要让开头和结尾看起来接近,就可能利用用户的快速判断。代币名称与图标也可以仿造,交易历史中显示“收到”或“转出”不能证明对方是可信联系人。
每次转账怎样核验
从收款方当前页面、经过确认的通讯录或双方约定的安全渠道重新取得地址,并比较完整字符串。大额转账可以让另一台设备或另一位人员复核,硬件钱包用户还应在设备屏幕确认最终地址。粘贴后重新检查,防止剪贴板恶意软件在复制过程中替换内容。
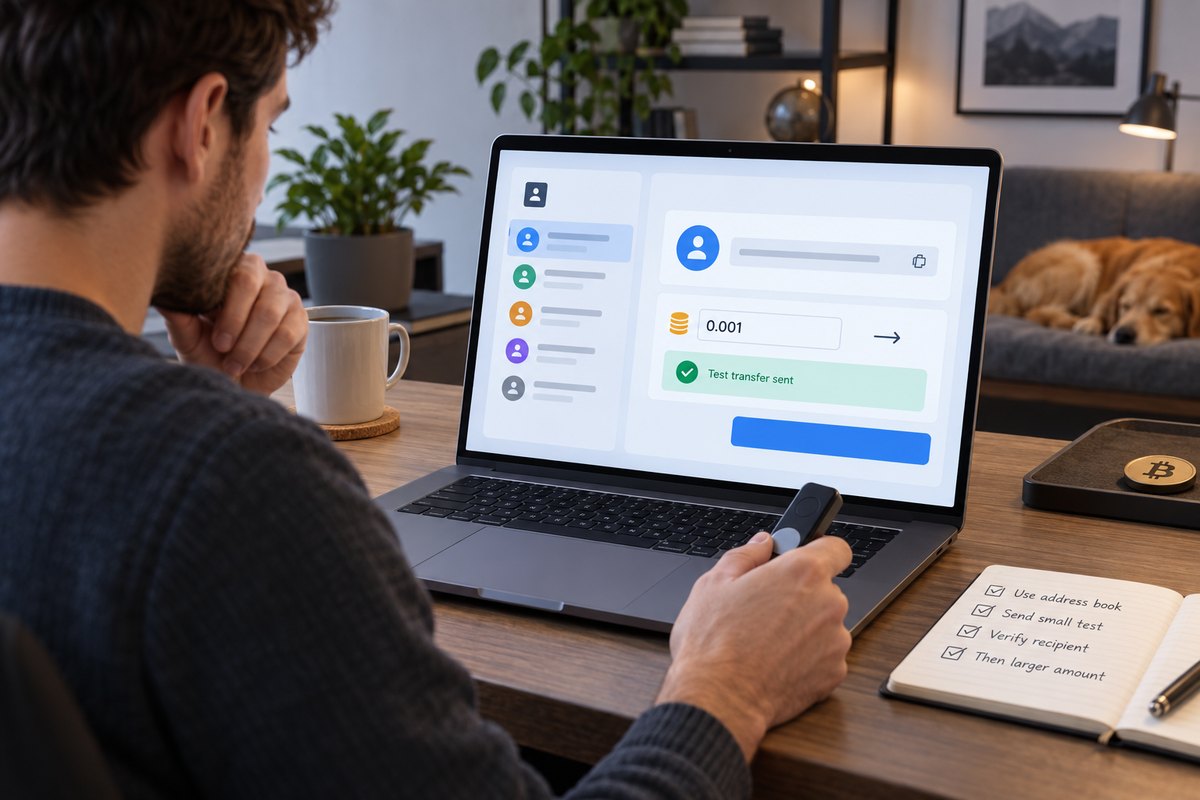
同时核对网络、币种、Memo或Tag和最低充值额。地址格式相同不代表网络相同,选错链可能造成平台无法入账。首次向新地址转账时先发送可承受的小额,等待到账并核对交易哈希,再发送剩余资产。测试金额要高于接收平台规定的最低充值门槛。
发现投毒记录后的处理
不要点击陌生代币备注中的链接,也不要尝试兑换或退回。可以在钱包中隐藏该资产或标记地址,但不要为了“清理”而签署未知授权。检查近期授权与设备安全,更新钱包软件,并确认没有异常转出。仅收到小额投毒交易通常不代表私钥泄露。
建立更可靠的转账习惯
为常用收款方建立带备注的地址簿,新增或修改地址时采用独立渠道复核。重要转账不要在匆忙、共享屏幕或远程控制环境中进行。企业与团队应使用多人审批、白名单和限额策略,并保留交易哈希与确认记录。
真正有效的防护不是记住某个可疑地址,而是改变复制习惯:不从链上历史直接取地址,不只看首尾,不忽略网络和附加标识。任何客服都不需要助记词或私钥来验证收款地址;遇到索要秘密信息的情况应立即停止操作。
转账地址属于公开信息,可以交叉核对;助记词和私钥属于控制资产的秘密,任何核验过程都不需要提供。对高频转账场景,定期审查地址白名单和审批人员,比临时依赖肉眼判断更可靠。
如果已经误转,应立即保存交易哈希、目标地址和时间,联系接收平台与当地执法或专业支持。链上交易通常不可逆,不要再向自称能追回资产的人支付保证金。